Operatív kockázatértékelés a folyamatiparban
≈ 13 perc olvasás · 2685 szó
A kockázatértékelés az a folyamat, amelyben a veszélyeket azonosítjuk, elemezzük és értékeljük, majd a kockázatot kontrollal megszüntetjük vagy csökkentjük. A kockázat maga a valószínűség és a következmény szorzata (kockázat = valószínűség × következmény), ez adja a mérhető magját. Négy egymásra épülő lépésből áll: veszély-azonosítás, kockázatelemzés, kockázatértékelés és kockázat-kontroll, folyamatos monitorozási visszacsatolással. A célja egy biztonságosabb, egészségesebb és megbízhatóbb üzem, amely a reaktív, feladat-alapú működésről a proaktív, kockázat-alapú működésre vált, és így megelőzi a váratlan eseményeket.
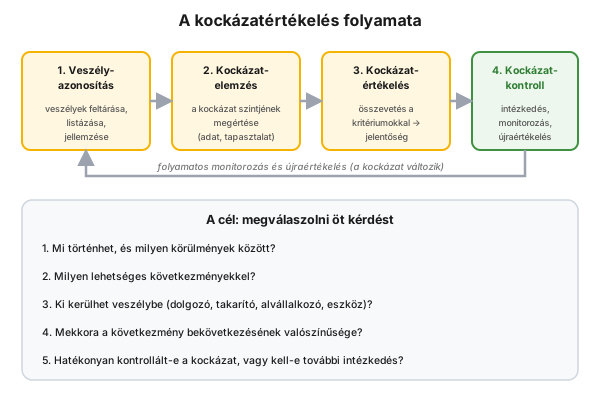 1. ábra — a kockázatértékelés négy lépése és az öt vezérlő kérdés. A kockázat változik, ezért a kontroll után folyamatos a monitorozás és az újraértékelés.
Kinek szól?
Szekció neve “Kinek szól?”A kockázatértékelés minden szerepkört érint, aki a folyamatipari üzem biztonságáért és megbízhatóságáért felel: üzem- és műszakvezető · technológus · operátor és karbantartó · HSE- és folyamatbiztonsági (PSM) szakember · megbízhatósági (reliability) mérnök · asset team vezető. A napi kockázati rutin és a munka előtti LMRA közvetlenül a műszakban dolgozók kezében van; a módszerválasztás és a közös kockázati nyilvántartó a vezetés és a szakértők felelőssége.
Tanulási célok
Szekció neve “Tanulási célok”A cikk elolvasása után képes leszel:
- felidézni a kockázatértékelés négy lépését és az öt vezérlő kérdést
- kiszámítani a kockázatot a valószínűség × következmény összefüggésből, és leolvasni egy kockázati mátrixról a kockázati szintet
- megnevezni a kontroll-hierarchia öt szintjét a leghatásosabbtól a leggyengébbig
- eldönteni, mikor melyik módszert (HAZOP, What-if, LMRA, JSA) használd
- megmagyarázni az ALARP-elvet mint a tolerálható kockázat kritériumát
A lényeg
Szekció neve “A lényeg”- Négy lépés: veszély-azonosítás → kockázatelemzés → kockázatértékelés → kockázat-kontroll, majd vissza a monitorozáshoz (a kockázat nem statikus).
- A cél öt kérdés megválaszolása: mi történhet és milyen körülmények közt, milyen következménnyel, ki van veszélyben, mekkora a valószínűség, és elég-e a meglévő kontroll.
- Megbízhatóság = védekezés: megbízhatóan üzemelni annyi, mint védekezni a pénzügyi veszteség és a balesetek (személyi sérülés, eszközkár) ellen.
- A nagy váltás: a reaktív, feladat-alapú gondolkodásról a proaktív, kockázat-alapú gondolkodásra való áttérés, ami a teljes megbízhatósági program tengelye.
- Módszerválasztás: HAZOP a magas kockázatú, folyamatos folyamatokhoz; What-if/HAZID a közepes/alacsony kockázathoz; LMRA közvetlenül a munka előtt; JSA a nem rutin, veszélyes munka lépésenkénti elemzéséhez.
- Minden változás MOC-on és kockázatértékelésen megy át — üzem, technológia, karbantartás.
- Egy közös nyilvántartó: incidensek + operatív kockázatok + akciók egy rendszerben — „no forgotten actions“, és kockázat-alapú erőforrás-elosztás.
Miért fontos
Szekció neve “Miért fontos”A kockázatértékelés célja a veszélyek azonosítása, elemzése és értékelése, majd a veszély megszüntetése vagy a kockázat szintjének csökkentése kontrollmódszerekkel. Ezzel biztonságosabb, egészségesebb és megbízhatóbb munkahely jön létre. A biztonság és a megbízhatóság egy tőről fakad: megbízhatóan üzemelni annyit tesz, mint védekezni a pénzügyi veszteség ellen, és elkerülni a személyi sérüléssel vagy eszközkárral járó baleseteket.
A kockázatértékelés a kulcs, amely lehetővé teszi az átállást a reaktív, feladat-alapú gondolkodásról a proaktív, kockázat-alapú gondolkodásra. Ez segít elkerülni a nem tervezett eseményeket, és javítja az egységek megbízhatóságát és rendelkezésre állását.
Mi a kockázatértékelés folyamata egy folyamatipari üzemben?
Szekció neve “Mi a kockázatértékelés folyamata egy folyamatipari üzemben?”A kockázatértékelés négy egymásra épülő, ismétlődő lépés: veszély-azonosítás, kockázatelemzés, kockázatértékelés és kockázat-kontroll, majd vissza a monitorozáshoz. A folyamat végigvezet a veszélyek feltárásától a kockázat számszerűsítésén és megítélésén át a beavatkozásig, és tudatosítja a veszélyeket és a kockázatot.
- Veszély-azonosítás (hazard identification) — a veszélyek megtalálása, listázása és jellemzése.
- Kockázatelemzés (risk analysis) — a veszélyek alapjának megértése és a kockázat szintjének meghatározása. A kockázat a valószínűség és a következmény szorzata (kockázat = valószínűség × következmény); a bemenet lehet aktuális és múltbeli adat, elméleti elemzés, publikált tudás, tapasztalat és az érdekeltek aggályai.
- Kockázatértékelés (risk evaluation) — a becsült kockázat összevetése adott kockázati kritériumokkal, hogy meghatározzuk a kockázat jelentőségét. A tolerálhatóság kanonikus kritériuma az ALARP (As Low As Reasonably Practicable, a lehető legalacsonyabb ésszerűen megvalósítható szint): a kockázatot addig kell csökkenteni, amíg a további csökkentés költsége már aránytalanul nagy lenne a vele nyert biztonsághoz képest.
- Kockázat-kontroll (risk control) — az értékelés döntéseit megvalósító intézkedések, majd monitorozás, újraértékelés és a döntésekkel való összhang fenntartása. A kockázatcsökkentő intézkedéseket a kontroll-hierarchia sorrendjében kell keresni (a leghatásosabbtól a leggyengébbig).
A kontroll-hierarchia:
- Kiküszöbölés (elimination) — a veszély teljes megszüntetése (pl. a veszélyes anyag kiváltása a folyamatból).
- Helyettesítés (substitution) — a veszélyes anyag vagy művelet kevésbé veszélyessel való felváltása.
- Műszaki védelem (engineering control) — fizikai gát a veszély és az ember közé (reteszek, elszívás, zárt rendszer).
- Szervezési védelem (administrative control) — eljárás, munkaengedély, képzés, korlátozott expozíciós idő.
- Egyéni védőeszköz (PPE) — az utolsó védvonal, amikor a maradék kockázatot már csak a dolgozón viselt eszköz fogja.
A rangsor logikája: minél feljebb avatkozol be, annál kevésbé függ a védelem az emberi viselkedéstől, ezért annál megbízhatóbb. A folyamat akkor jó, ha közben megválaszolja a bevezető ábrán is látható öt kérdést (mi történhet, milyen következménnyel, kit érint, mekkora valószínűséggel, elég-e a kontroll).
Hogyan mérjük a kockázat szintjét? — a kockázati mátrix
Szekció neve “Hogyan mérjük a kockázat szintjét? — a kockázati mátrix”A kvalitatív kockázat szintjét egy kockázati mátrix adja: a valószínűség (ritkától a gyakoriig) és a következmény (nagyon alacsonytól a nagyon magasig) metszéspontja egy kockázati értéket és -szintet jelöl ki, ehhez pedig egy előírt kockázat-választ rendel (elfogadható → tűrhető csak intézkedéssel → tűrhetetlen).
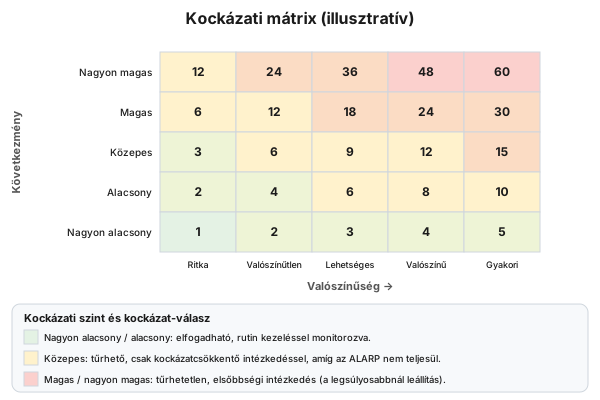 2. ábra — illusztratív 5×5 kockázati mátrix: a valószínűség és a következmény metszéspontja adja a kockázati szintet és a hozzá tartozó kockázat-választ. A skálát és a küszöböket a szervezet rögzíti; az itt látható értékek illusztratívak.
A magasabb kockázati szinthez szigorúbb válasz és magasabb vezetői szint tartozik: a tűrhető tartomány jellemzően csak akkor tartható, ha az ALARP-elv teljesül, vagy ha dokumentált a kockázat elfogadásának indoka; a tűrhetetlen kockázatot elsőbbséggel, a legmagasabb szinteken kell kezelni, a legsúlyosabbnál pedig a tevékenységet le kell állítani.
Mikor melyik módszert? — PHA, LMRA, JSA
Szekció neve “Mikor melyik módszert? — PHA, LMRA, JSA”A PHA (Process Hazard Analysis, folyamat-veszélyelemzés) több módszert foglal magában; a választás a kockázat szintjétől és a helyzettől függ.
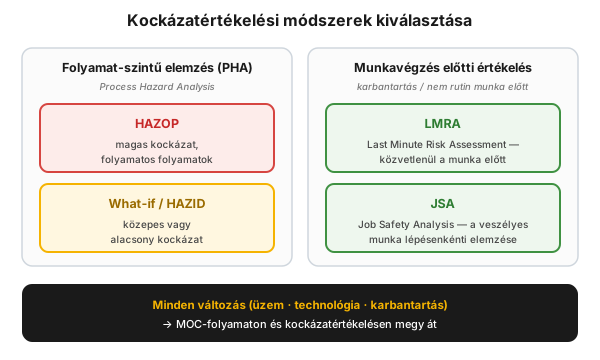 3. ábra — a módszerválasztás: folyamat-szintű PHA (HAZOP, What-if/HAZID) és munkavégzés előtti értékelés (LMRA, JSA).
- HAZOP — magas kockázatú, folyamatos folyamatokhoz (a folyamatipar alapmódszere; csomóponti, vezérszavas, szisztematikus eltérés-elemzés).
- What-if / HAZID — közepes vagy alacsony kockázatú folyamatokhoz (gyorsabb, kevésbé formális).
- LMRA (Last Minute Risk Assessment) — alapszintű eszköz a veszélyek közvetlenül a munka megkezdése előtti ellenőrzésére és kontrolljára. A „megállni és körülnézni” pillanata: megváltozott-e bármi az engedély kiadása óta?
- JSA (Job Safety Analysis) — ha a berendezést nem lehet biztonságosan előkészíteni, a munka legbiztonságosabb módját írott utasításban rögzítik, a biztonsági óvintézkedéseket pedig a JSA határozza meg. A JSA a veszélyes vagy nem rutin munka minden lépéséhez azonosítja és kontrollálja a veszélyt — hasznos kiegészítése a meglévő munkaengedély (permit-to-work) rendszernek.
A karbantartás előtt minden berendezést biztonságosan elő kell készíteni és kockázatot kell értékelni. Mielőtt olyan berendezést bontanának meg, amely veszélyes anyagot vagy forró, nyomás alatti energiahordozót tartalmazhat, a legbiztonságosabb munkamódszert kell választani (állásmód, a csavarok lazításának sorrendje stb.).
A kockázat napi és heti rutinja
Szekció neve “A kockázat napi és heti rutinja”A rendszeres megbeszélések egyik feladata a kockázatokra fókuszálni:
- a napi megbeszélés a karbantartási munkából eredő kockázatoknak szól;
- a heti megbeszélés annak, mi változott és mi új a kockázat szempontjából az adott egységben.
A működés, technológia vagy karbantartás minden új változása MOC-folyamaton megy át, és a kockázatot értékelni kell. A rendszeres kockázatértékelést minden egységben tapasztalt és felelős munkatársak bevonásával végzik, és a rendszerről, folyamatokról képzést kell szervezni a műszakvezetőknek és a vezetésnek.
Tracking Events — egy közös kockázati nyilvántartó
Szekció neve “Tracking Events — egy közös kockázati nyilvántartó”A program kulcseleme, hogy egyetlen adatbázisban legyen minden, ami a kockázathoz és az incidensekhez tartozik. A gyakorlatban ezt egy közös, kockázatkezelő szoftver valósítja meg. A közös nyilvántartó tartalma:
- az összes incidens listája (kiváltva a párhuzamos, szétszórt rendszereket);
- az összes operatív kockázat listája — harmonizált register a HSE- és az üzleti/üzemeltetési kockázatra; az asset-gazdák számára vizuálisan jelzett kockázati szint; „hely a kockázatnak”;
- az összes kapcsolódó akció a kockázat- és incidenskezelésből — nincs elfelejtett akció; átfogó akciókövetés egység / felelős / kockázati szint szerint;
- kockázat-alapú büdzsé-allokáció: a korlátos erőforrások átlátható elosztása a kockázat költség-haszon mérlege alapján; kockázat-alapú akció-prioritás és büdzsé-döntés.
A rendszer azonosítja, értékeli, kezeli, rendszeresen felülvizsgálja és dokumentálja az összes tevékenységhez kötődő kockázatot. Az így keletkező közös register minden egységre és telephelyre kiterjed: a HSE-incidens-kezelés (tüzek, sérülések) és az asset-meghibásodások egy rendszerben vannak. A FMEA (Failure Mode and Effects Analysis) ajánlásait is itt gyűjtik, a megelőző és prediktív karbantartás jobb támogatására. Mindez egyetlen célt szolgál: a reaktív gondolkodásról a proaktív, kockázat-alapú gondolkodásra váltani.
Cross-funkcionális megközelítés
Szekció neve “Cross-funkcionális megközelítés”Az összetett, több funkciót érintő kockázati ügyeket a program cross-funkcionális csapatokkal kezeli (pl. korrózió-, ESD-, LOPC-csapat). A csapat a problémát legjobban átlátó szakemberekből áll, világos charterrel, hatókörrel és csapatcélokkal; részletesen a program-hubban.
Folyamatipari + biztonsági kontextus
Szekció neve “Folyamatipari + biztonsági kontextus”Seveso-besorolású üzemben a kockázatértékelés jogszabályi és élet-halál kérdés, nem formaság. A folyamat-veszélyek (HAZOP-pal feltárt forgatókönyvek) a LOPA/SIL bemenetei, a védelmi rétegek méretezéséhez; a karbantartás előtti LMRA/JSA pedig a munkahelyi, közvetlen veszélyt fedi. A kettő együtt zárja be a kockázati láncot: a tervezett védelmi rétegektől (SIF, PSV, kritikus alarm) a pillanatnyi munkahelyi kontrollig (állásmód, kiürítés, elszigetelés). A near-miss-ek és incidensek ugyanabba a registerbe kerülnek, így a tanulság visszacsatolódik a kockázatértékelésbe. A megbízhatóság-növelés sosem írhatja felül a kockázat-kontrollt: a „gyorsítás” kedvéért kihagyott LMRA vagy MOC a tipikus baleseti előzmény.
Hogyan vezetnél le egy kockázatértékelést a gyakorlatban?
Szekció neve “Hogyan vezetnél le egy kockázatértékelést a gyakorlatban?”Egy kockázatértékelés egy ismétlődő cikluson nyugszik: azonosít, értékel, csökkent, priorizál, megvalósít, majd felülvizsgál. Egy műszakvezető vagy asset team a következő roadmap szerint indíthatja el holnap:
- Készülj fel, és jelöld ki a csapatot. Válaszd ki a vizsgált egységet vagy munkát, és hívd össze a legjobban rálátó szakembereket (üzemeltetés, karbantartás, technológia, HSE) naprakész folyamatbiztonsági információval.
- Azonosítsd és listázd a veszélyeket. Vedd sorra, mi mehet rosszra, és jegyezd fel mindegyiket.
- Elemezd és pontozd a kockázatot. Minden veszélyhez becsüld meg a valószínűséget és a következményt, és olvasd le a kockázati mátrixról a szintet.
- Vesd össze a kritériummal, és dönts a beavatkozásról. A tűrhető szint felett keress intézkedést a kontroll-hierarchia sorrendjében (a kiküszöbölés az első, a PPE az utolsó), az ALARP-elvet szem előtt tartva.
- Priorizálj, és ossz ki akciókat. Rendeld hozzá mindegyikhez, hogy mit, ki és mikorra végez el, és tedd egy követett nyilvántartóba.
- Valósítsd meg, majd értékeld újra. Az intézkedés után nézd meg, csökkent-e a kockázat, és ismételd a ciklust rendszeresen.
Gyakori hibák
Szekció neve “Gyakori hibák”- Egyszeri kockázatértékelés, majd a polcra kerülés — a kockázat változik, a monitorozás és újraértékelés kötelező.
- A munka előtti LMRA kihagyása „rutinból” — pont a megváltozott körülményt nem veszi észre.
- Rossz módszerválasztás — alacsony kockázatra drága HAZOP, magas kockázatra felületes What-if.
- Elfelejtett akciók — ha az akciók nincsenek egy követett registerben, a kockázatértékelés papíron él, a valóságban nem.
- A változás MOC nélkül — a nem értékelt módosítás a leggyakoribb rejtett kockázatforrás.
- Siló-szerű kockázat — ha a HSE- és az asset-kockázat külön rendszerben van, az asset-gazda nem látja a teljes képet.
Mikor NE használd? (a módszer korlátai)
Szekció neve “Mikor NE használd? (a módszer korlátai)”A kockázatértékelés a folyamatipari biztonság alapmódszere, de önmagában nem minden helyzetre a helyes válasz:
- Nem pótolja a tanúsított védelmi funkciót. A kvalitatív kockázati mátrix megmondja, hogy kell védelmi réteg, de a biztonságintegritási szint (SIL) igazolásához a LOPA/SIL félkvantitatív vagy kvantitatív elemzése kell; a mátrix önmagában nem méretez biztonsági műszerezett funkciót.
- A rossz módszer rosszabb a semmilyennél. Magas kockázatú, folyamatos folyamatra felületes What-if, alacsony kockázatra túlméretezett HAZOP egyaránt pazarló és félrevezető; a módszert a kockázat szintjéhez kell illeszteni.
- A kvalitatív mátrix hamis precizitást sugallhat. A valószínűség és a következmény becslése ítéleten alapul; ha egzakt számként kezeled, a döntés megalapozottabbnak tűnik, mint amennyire az. Ahol a következmény a telephelyen kívül is súlyos lehet, kvantitatív becslés kell.
- Egyszeri, „polcra tett” értékelés nem véd. A kockázat változik; monitorozás és újraértékelés nélkül az elemzés elavul.
- Adat és tapasztalat nélkül nem működik. Naprakész folyamatbiztonsági információ és a folyamatot ismerő emberek nélkül a pontozás vaktában történik.
Vidd haza (kulcsok)
Szekció neve “Vidd haza (kulcsok)”- Számold, ne csak érezd: a kockázat = valószínűség × következmény; a mátrix ezt teszi összehasonlíthatóvá és rangsorolhatóvá.
- A kontroll-hierarchiát felülről kezdd: előbb kiküszöbölés és helyettesítés, csak legvégül az egyéni védőeszköz.
- Illeszd a módszert a kockázathoz: HAZOP a magas kockázatú folyamatokhoz, What-if a kisebbekhez, LMRA és JSA közvetlenül a munka előtt.
- Egyetlen akció se vesszen el: tedd a feltárt kockázatokat és akciókat egy közös, követett nyilvántartóba (mit / ki / mikorra).
- A kockázatértékelés élő folyamat: minden változás MOC-on megy át, és a ciklus rendszeresen ismétlődik.
Önteszt
Szekció neve “Önteszt”- Egy veszély következménye „magas”, valószínűsége „lehetséges”. Hogyan kapod meg belőle a kockázati szintet?
- A kontroll-hierarchia öt szintje közül melyik a leghatásosabb, és melyik a legutolsó, leggyengébb védvonal?
- Mit jelent az ALARP-elv, és melyik lépésnél használod?
Válaszkulcs: 1) A kockázati mátrixon a „lehetséges” oszlop és a „magas” következmény sor metszéspontja adja a kockázati értéket és -szintet, ehhez tartozik az előírt kockázat-válasz. · 2) A leghatásosabb a veszély kiküszöbölése, a legutolsó az egyéni védőeszköz (PPE); közöttük helyettesítés, majd műszaki, majd szervezési védelem. · 3) Az ALARP (a lehető legalacsonyabb ésszerűen megvalósítható szint) a tolerálható kockázat kritériuma; a kockázatértékelés (3. lépés) során dönti el, elég alacsony-e már a kockázat.
Hogyan jelenik meg a digitális gyakorlatban?
Szekció neve “Hogyan jelenik meg a digitális gyakorlatban?”A kockázatértékelés elve nem áll meg a papíron vagy a workshopon: ugyanez a logika egy digitális működésben automatikusan rögzül és követhetővé válik. A mechanizmus más, az elv ugyanaz.
| Elem | Digitális megvalósítás | Érték |
|---|---|---|
| Kockázati nyilvántartó | Elektronikus kockázati register vizuális kockázati szinttel | Egy helyen, mindig naprakész; a felelős látja a teljes képet |
| Munka előtti LMRA | Digitális, kötelezően kitöltendő LMRA-checklist a munkaengedélyhez | A munka nem indul kitöltetlen ellenőrzés nélkül |
| Feltárt kockázat és akció | Automatikus akció-követés felelőssel és határidővel | Egyetlen akció sem vész el, auditálható nyomvonal keletkezik |
| Változás | Jóváhagyási (MOC-) workflow beépített kockázatértékeléssel | A nem értékelt változás nem mehet át |
| Incidens és near-miss | Közös adatbázis, amely visszacsatol a kockázatértékelésbe | A tanulság rendszerszinten frissíti a kockázati képet |
Kapcsolat az OPEREX-hez (műszaknapló)
Szekció neve “Kapcsolat az OPEREX-hez (műszaknapló)”A kockázatkezelés napi rutinja természetes módon a műszaknaplóban él. A napi (karbantartási kockázatok) és heti (változások) kockázati megbeszélés napirendje, a munka előtti LMRA eredménye, a feltárt kockázatok és a hozzájuk rendelt akciók (mit / ki / mikorra) az OPEREX-ben műszakról műszakra rögzíthetők és visszakereshetők. A napló így adja meg azt, amit a közös nyilvántartótól elvárunk: hogy egyetlen kockázati akció se vesszen el, hogy az állapot vizuálisan látszódjon, és hogy a munkaengedélyhez, valamint a kockázat-alapú erőforrás-döntéshez auditálható nyomvonal keletkezzen.
Terminológia (HU / EN)
Szekció neve “Terminológia (HU / EN)”| Magyar | English (kanonikus) | Megjegyzés |
|---|---|---|
| kockázatértékelés | risk assessment | a teljes folyamat |
| veszély-azonosítás | hazard identification | 1. lépés |
| kockázatelemzés | risk analysis | 2. lépés |
| kockázat-kontroll | risk control | 4. lépés |
| folyamat-veszélyelemzés | PHA (Process Hazard Analysis) | a módszercsalád |
| munka előtti kockázatértékelés | LMRA (Last Minute Risk Assessment) | közvetlenül a munka előtt |
| munkabiztonsági elemzés | JSA (Job Safety Analysis) | lépésenként, nem rutin munka |
| változáskezelés | MOC (Management of Change) | minden változásra |
| kockázati nyilvántartó | risk register | közös, vizualizált |
Mi a kockázatértékelés négy lépése?
Veszély-azonosítás (a veszélyek feltárása és jellemzése), kockázatelemzés (a kockázat szintjének megértése adatból és tapasztalatból), kockázatértékelés (összevetés a kritériumokkal, a jelentőség meghatározása) és kockázat-kontroll (intézkedés, majd folyamatos monitorozás és újraértékelés).
Mi a különbség a HAZOP, a What-if, az LMRA és a JSA között?
A HAZOP magas kockázatú, folyamatos folyamatokhoz való szisztematikus folyamatelemzés; a What-if/HAZID közepes-alacsony kockázathoz gyorsabb módszer. Az LMRA a munka megkezdése előtti „utolsó pillanatos” ellenőrzés, a JSA pedig a nem rutin, veszélyes munka lépésenkénti veszélyelemzése — ez utóbbi kettő a munkavégzéshez, nem a folyamat tervezéséhez kötődik.
Mit jelent a „reaktívról proaktív, kockázat-alapú gondolkodásra" váltás?
Azt, hogy nem megvárjuk a hibát vagy az eseményt (reaktív), hanem a kockázatot előre felmérjük és kontrolláljuk, hogy a nem tervezett esemény be se következzen (proaktív). Ez a kockázatértékelés legfőbb hozadéka, és a megbízhatóság-növelés alapja.
Miért kell minden kockázatot egy közös nyilvántartóba tenni?
Hogy egyetlen akció se vesszen el, az asset-gazda lássa a teljes (HSE + üzleti) kockázati képet, és a korlátos erőforrást kockázat-alapon, átláthatóan lehessen elosztani. A HSE-incidensek és az asset-meghibásodások így egy rendszerben, együtt elemezhetők.
Kapcsolódó fogalmak
Szekció neve “Kapcsolódó fogalmak”termelesi-megbizhatosagi-program · hazop · lopa-sil · moc · near-miss · esd-rendszerek · alarm-management · autonom-karbantartas · standard-operatori-kor
Következő lépés
Szekció neve “Következő lépés”- Kezdd a folyamat-szintű veszélyfeltárással: HAZOP — hogyan tárja fel szisztematikusan a folyamateltéréseket.
- Onnan lépj a védelmi rétegek méretezésére: LOPA/SIL — hogyan lesz a feltárt forgatókönyvből tanúsított biztonsági funkció.
- Végül kösd a napi működéshez: MOC a változások kockázatához és near-miss a tanulság visszacsatolásához.
Hivatkozások
Szekció neve “Hivatkozások”- ISO 31000 — Kockázatmenedzsment. Irányelvek: a kockázatértékelés általános keretrendszerének nemzetközi szabványa.
- IEC 61511 — Funkcionális biztonság a folyamatiparban: a biztonsági műszerezett rendszerek életciklusa, a kockázatcsökkentés méretezéséhez.
- 2012/18/EU (Seveso III) irányelv — a veszélyes anyagokkal kapcsolatos súlyos balesetek veszélyének kezelése.