ESD vészleállító rendszer
≈ 16 perc olvasás · 3234 szó
Az ESD (Emergency Shutdown) nagy megbízhatóságú vezérlőrendszer, amely vészhelyzetben automatikusan biztonságos állapotba viszi az üzemet. Mező-műszerekből (érzékelők, szelepek, trip relék), a beérkező jeleket feldolgozó rendszerlogikából és riasztásokból áll, és a telepítésre meghatározott Cause & Effect (ok–okozat) mátrix szerint vezényli a berendezést. Önálló védelmi réteg: akkor lép működésbe, amikor a folyamat a szabályozási tartományán kívülre kerül. Megtervezni kevés: üzemeltetni és ellenőrizni is kell, trip-teszttel, a kiszakaszolások regiszterével és rendszeres ESD-audittal.
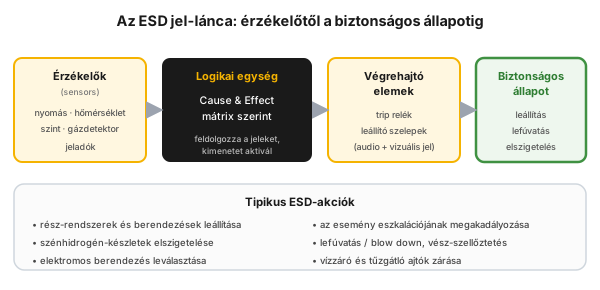 1. ábra — az ESD jel-lánca: az érzékelők jelét a logikai egység a Cause & Effect mátrix szerint dolgozza fel, és a végrehajtó elemeken keresztül biztonságos állapotba viszi a rendszert.
Kinek szól?
Szekció neve “Kinek szól?”Ez a cikk mindenkinek szól, aki a folyamatipari üzem biztonságos leállításáért felel vagy annak feltételeit teremti meg: műszak- és üzemvezető · operátor · technológus · irányítástechnikus és karbantartó · folyamatbiztonsági (PSM) szakember · megbízhatósági mérnök · asset team vezető. A trip-teszt elvégzése, a kiszakaszolások nyilvántartása és a műszakonkénti átadás a műszakban dolgozók kezében van; a tesztciklus, a Cause & Effect logika és az ESD-audit a szakértők és a vezetés felelőssége.
Tanulási célok
Szekció neve “Tanulási célok”A cikk elolvasása után képes leszel:
- megfogalmazni, mi az ESD, és felsorolni a fő elemeit (érzékelő, logika, végrehajtó elem)
- elhelyezni az ESD-t a védelmi lépcsőben a szabályozás, az alarm és a biztonsági szelep között
- felsorolni az ESD életciklus-fázisait, és megmondani, melyik fázis az üzemeltető feladata
- elmagyarázni, mire való a trip-teszt, a kiszakaszolási (MOS/POS) regiszter és az ESD-audit
- felismerni, miért kockázatos egy nyilvántartatlan vagy tartós kiszakaszolás, és mit kell tenni ellene
Mi az ESD, miből áll, és hogyan kell üzemeltetni?
Szekció neve “Mi az ESD, miből áll, és hogyan kell üzemeltetni?”A gázkazán elzárja a gázt, ha a láng kialszik; a vízforraló lekapcsol, ha kifő alóla a víz. Ezek a hétköznapi vészleállítások pontosan úgy működnek, mint az ipari ESD: nem figyelmeztetnek, hanem maguktól cselekszenek, mert nincs idő megvárni, amíg valaki reagál.
Az ESD (Emergency Shutdown) ennek az elvnek a nagyüzemi, nagy megbízhatóságú változata: mező-műszerekből, rendszerlogikából és riasztásokból álló rendszer, amely a folyamat kicsúszásakor a Cause & Effect mátrix szerint biztonságos állapotba vezényli a berendezést. Üzemeltetni pedig három dolgot jelent: rendszeresen tesztelni (trip-teszt), minden kiszakaszolást nyilvántartani, és auditálni, hogy ez a gyakorlat valóban él-e.
A lényeg
Szekció neve “A lényeg”- Mi az ESD: nagy megbízhatóságú vezérlőrendszer, amely vészhelyzetben biztonságos állapotba viszi az üzemet (leállítás, lefúvatás, elszigetelés).
- Miből áll: mező-érzékelők, szelepek, trip relék, rendszerlogika és riasztások; a Cause & Effect mátrix szerint működik.
- Védelmi réteg: az ESD a védelmi rétegek (layers of protection) egyik kulcseleme, a „safety layer”.
- Életciklus: kockázatértékelés → funkció-allokáció a rétegekbe → biztonsági követelmény → terv és megvalósítás → telepítés és üzembe helyezés → validálás → üzem és karbantartás → MOC → leszerelés.
- Üzemeltetés = ellenőrzés: a védelem megbízhatóságát trip-teszttel és karbantartással kell fenntartani, és minden kiszakaszolást regiszterbe kell venni.
- Kiszakaszolási regiszter: ki, mit, miért és meddig szakaszolt ki; a státusz megváltozásakor értesítés megy, a cél a kiszakaszolások csökkentése és láthatóvá tétele.
- ESD audit: ellenőrzi az összes ESD-gyakorlatot, emlékeztet a felelősségre, és vezetői visszacsatolást ad a korrekcióhoz.
Miért számít? (a tét)
Szekció neve “Miért számít? (a tét)”Az ESD tétje azon múlik, hányadik fok a védelmi lépcsőn, és hány fok maradt alatta. A normál szabályozás tartja a paramétert a sávban; ha kicsúszik, jön az alarm, és a kezelő beavatkozik; a retesz előtti (pre-trip) alarm kifejezetten azért van, hogy a kezelő javító intézkedést tehessen, még mielőtt a biztonsági műszerezésű rendszer reteszelne. Ha ez sem elég, az ESD-trip visz biztonságos állapotba, és csak ez után jön a mechanikus végső védelem, a biztonsági szelep (PSV) lefúvatása.
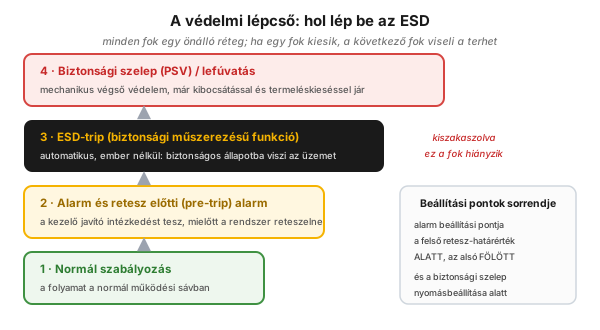 2. ábra — a védelmi lépcső: normál szabályozás, alarm és pre-trip alarm, ESD-trip, végül a biztonsági szelep. Az alarm beállítási pontja a felső retesz-határérték alatt, az alsó fölött és a szelep nyomásbeállítása alatt van.
Ez a sorrend nem véletlen, hanem tervezési szabály: az alarm beállítási pontja legyen alacsonyabb a biztonsági funkció felső retesz-határértékénél és magasabb az alsó határértékénél, továbbá alacsonyabb a biztonsági szelep maximális nyomásbeállításánál. Ha az ESD kiszakaszolt vagy évek óta nem tesztelt állapotban van, akkor a lépcsőből kiesik egy fok: ami eddig automatikusan megállt volna, azt már csak a kezelő figyelme vagy a mechanikus lefúvatás fogja meg.
Miből áll és hogyan működik?
Szekció neve “Miből áll és hogyan működik?”Az ESD alapvetően mező-műszerekből (érzékelők, szelepek és trip relék), a beérkező jelek feldolgozására szolgáló rendszerlogikából és riasztásokból áll. A rendszer feldolgozza a bemenő jeleket, és a telepítésre meghatározott Cause & Effect (ok–okozat) mátrix szerint aktiválja a kimeneteket. Elektromos, elektronikus és programozható elektronikus rendszerek felelnek azért, hogy a gépek és üzemek biztonságosan fussanak, és vészhelyzetben biztonságos állapotba állítsák le a létesítményt. A kiváltó jelzések hallhatóak és láthatóak is (hang + fény).
A tipikus ESD-akciók (1. ábra alja): rész-rendszerek és berendezések leállítása; szénhidrogén-készletek elszigetelése; elektromos berendezés leválasztása; az esemény eszkalációjának megakadályozása; lefúvatás / blow down; vész-szellőztetés vezérlése; vízzáró és tűzgátló ajtók zárása.
SIS, SIF, C&E: mi mit jelent?
Szekció neve “SIS, SIF, C&E: mi mit jelent?”Az ESD-t körülvevő betűszavak három különböző szintet takarnak. A SIS (Safety Instrumented System) maga a biztonsági műszerezésű rendszer, a hardver és a szoftver együtt. A SIF (Safety Instrumented Function) egyetlen konkrét biztonsági funkció ezen belül, például „ha a szintjelzés túl magas, zárd a betáplálást”. A Cause & Effect mátrix pedig a logika: melyik ok melyik okozatot váltja ki.
A kezelő ezt a rendszert nem közvetlenül látja, hanem az alarmokon keresztül. A rendszer és a kezelő közötti interfészt teljes körűen le kell írni, beleértve a retesz előtti alarmokat, a reteszelési alarmokat (a funkció bemenete, „első hiba” alarm), a leállást jelző alarmokat (a funkció kimenete), a kiszakaszoló kapcsolók alarmját, a szavazó egység diszkrepancia-alarmját, valamint a diagnosztikai alarmokat (például jelhiba, hibás mérés). Külön figyelmet érdemel az az alarm, amely azt jelzi, hogy a beavatkozó elem nem hajtotta végre a parancsot: a szelep kapott utasítást, de nem zárt. Ez az egyik legfontosabb ellenőrzési pont, mert egy ilyen esetben a trip logikailag megtörtént, fizikailag viszont nem.
Az ESD életciklusa
Szekció neve “Az ESD életciklusa”Az ESD életciklus-folyamat, amelynek fázisai: kockázatértékelés; a biztonsági funkciók allokálása a védelmi rétegekbe; a biztonsági követelmény specifikálása; javaslat és megvalósítás; telepítés és üzembe helyezés; validálás; üzemeltetés és karbantartás; módosítás változáskezelésen (MOC) keresztül; végül leszerelés. Ez a biztonsági életciklus operatív tükre: a tervezés a LOPA/SIL világa, az üzemeltetés és ellenőrzés pedig ezé a cikké.
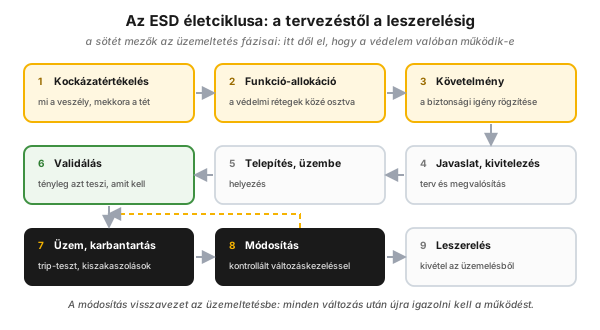 3. ábra — az ESD kilenc életciklus-fázisa. A sötét mezők (üzem és karbantartás, módosítás) az üzemeltető napi felelőssége.
Hogyan tartható fenn a védelem megbízhatósága?
Szekció neve “Hogyan tartható fenn a védelem megbízhatósága?”A védelmi rendszerek és berendezések (kritikus riasztás, vészreagálás stb.) megbízhatóságát megfelelő teszt- és karbantartási programokkal kell fenntartani, beleértve az átmeneti hatástalanítás, felülbírálás, kiszakaszolás (bypass) vagy deaktiválás kezelését is. Ennek három pillére van.
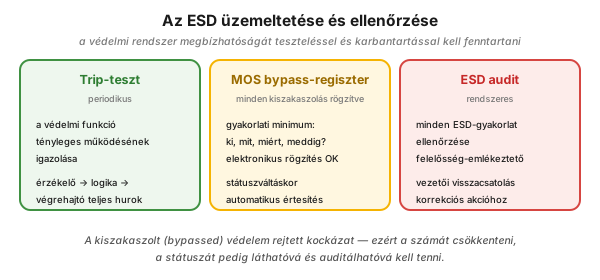 4. ábra — az ESD operatív fegyelme: trip-teszt, kiszakaszolási regiszter és ESD audit.
- Trip-teszt — a védelmi funkció tényleges működésének periodikus igazolása az érzékelőtől a logikán át a végrehajtó elemig (a teljes hurok). Helyi eljárást kell rá kidolgozni; az elektronikus rögzítés megengedett. A teszt akkor teljes, ha a végrehajtás visszaigazolása is megtörtént: nemcsak a logika oldott, hanem a beavatkozó elem valóban elmozdult.
- Kiszakaszolási (MOS/POS) regiszter — minden kiszakaszolást nyilván kell tartani, és erre is helyi eljárás készül. Egy használható regiszter gyakorlati minimuma négy adat: ki, mit, miért és meddig szakaszolt ki. Amikor az interlock-státusz megváltozik, értesítést kell generálni az érintetteknek. Ahol a státusz a folyamatinformációs rendszerből automatikusan az elektronikus naplóba kerül, ott a kiszakaszolt interlockok száma mérhetően csökkent.
- ESD audit — a jó ESD-program elengedhetetlen része: ellenőrzi az összes ESD-gyakorlatot, állandó emlékeztetőül szolgál minden szinten a felelősségről, és megadja a vezetésnek a korrekciós akcióhoz szükséges visszacsatolást. Van, ahol külön ESD-csapat napi rendszerességgel átnézi a nyitott kiszakaszolásokat.
MOS vagy POS: kétféle kiszakaszolás
Szekció neve “MOS vagy POS: kétféle kiszakaszolás”A kiszakaszolásnak két bevett fajtája van, és a különbség nem formalitás. A MOS (Maintenance Override Switch, karbantartási reteszfeloldó kapcsoló) karbantartási célra oldja fel a reteszt, például amíg a műszert javítják vagy tesztelik. A POS (Process Override Switch, technológiai reteszfeloldó kapcsoló) technológiai okból, jellemzően indításkor vagy egy meghatározott üzemállapot alatt teszi ugyanezt. Mindkét kapcsoló alarmja biztonság-kritikus, különleges bánásmódú alarm, tehát szigorúbb dokumentálási, képzési, tesztelési és auditálási követelmény vonatkozik rá.
A legfontosabb, könnyen tanítható szabály a kiszakaszolás láthatóságáról szól: ha egy csoportban van aktivált MOS/POS kapcsoló, a csoportnak legalább műszakonként egyszer alarmot kell generálnia. Vagyis a nyitott kiszakaszolás nem tud csendben ottfelejtődni: minden műszak szembesül vele. Ehhez tartozik a párja is: a kiszakaszolt retesz saját jelzés-alarmját el kell nyomni, és csak az alarm-előzmények naplójába kell üzenetet generálni, különben a kiszakaszolás maga válik zajforrássá.
Folyamatipari + biztonsági kontextus
Szekció neve “Folyamatipari + biztonsági kontextus”Az ESD a folyamatbiztonság legkeményebb magja: amikor minden más kontroll (a normál szabályozás, a riasztás és a kezelői reakció) elégtelen, az ESD az utolsó automatikus védvonal a katasztrófa előtt. A védelmi rétegek modelljében (lásd LOPA/SIL) az ESD a biztonsági (safety) réteg; a megbízhatóságát (PFD-jét) az IEC 61508 / 61511 szerint kell igazolni, és a trip-teszt pont ezt a feltételezett megbízhatóságot ellenőrzi a valóságban. A legnagyobb rejtett kockázat a kiszakaszolt védelem: egy bypassolt trip „láthatatlanul” hiányzó réteg, ezért kell a kiszakaszolásokat regiszterbe venni, számukat csökkenteni és státuszukat folyamatosan láthatóvá tenni. A riasztáskezeléssel (lásd alarm-management) együtt az ESD adja a védelmi rétegek aktív, műszerezett részét.
Az ESD mint folyamatbiztonság-kritikus berendezés
Szekció neve “Az ESD mint folyamatbiztonság-kritikus berendezés”Az ESD nem üzemviteli kényelmi funkció, hanem a folyamatbiztonság szempontjából kritikus berendezés: a PS-kritikus eszközök felsorolása nevesíti a műszerezett biztonsági rendszereket (vészleállítás, reteszek, érzékelők, PLC), valamint a vészleállító és izolációs rendszereket és a távolról kezelhető elzáró szelepeket. Ebből két gyakorlati következmény adódik. Egyrészt a PS-kritikus eszközöket listázni kell, a listát naprakészen tartani, és a P&ID-n megjelölni. Másrészt a retesz ideiglenes bénítása változásnak minősül: az ideiglenes állapotokról nyilvántartást kell vezetni, a kockázataikat rendszeresen értékelni, és a kockázat szintjétől függően kontrollált változáskezelési eljárásban (MOC) kezelni. A kiszakaszolás tehát nem üzemi apróság, hanem nyilvántartás- és kockázatértékelés-köteles állapot.
Bevezetés a gyakorlatban
Szekció neve “Bevezetés a gyakorlatban”Az ESD-fegyelem bevezetése nem informatikai projekt, hanem néhány eljárás és egy rutin megteremtése:
- Vedd számba, mid van. Készüljön naprakész lista a PS-kritikus műszerezett védelmekről, és jelöld meg őket a P&ID-n.
- Írd meg a két helyi eljárást. Egyet a trip-teszt elvégzésére, egyet a kiszakaszolások regiszterére. Az elektronikus rögzítés megengedett, és általában jobb is.
- Tedd láthatóvá a státuszt. Az interlock-státusz változása automatikus értesítést váltson ki, a nyitott kiszakaszolás pedig műszakonként legalább egyszer jelentkezzen be.
- Kösd a műszakátadáshoz. A nyitott kiszakaszolások átadása és nyugtázása legyen a műszakátadás fix eleme.
- Auditálj rendszeresen. Az ESD-audit ellenőrzi a gyakorlatot, és visszacsatolást ad a vezetésnek a korrekcióhoz.
- Mérd a trendet. A nyitott kiszakaszolások száma és kora a legegyszerűbb, mégis beszédes mutató.
Gyakori hibák
Szekció neve “Gyakori hibák”- „Megtervezzük, aztán nem teszteljük” — trip-teszt nélkül nem tudjuk, működik-e valójában a védelem.
- Nyilvántartatlan bypass — kiszakaszolt trip a regiszterben rögzítés és értesítés nélkül = rejtett, hiányzó réteg.
- Tartós kiszakaszolás „ideiglenes” címszó alatt — a bypass elfelejtődik, és a védelem hónapokig hiányzik.
- Riasztásként kezelt ESD vagy fordítva — a kettő szerepe különbözik; az ESD automatikus biztonságos-állapotba-vitel, nem figyelmeztetés.
- A logikát teszteljük, a végrehajtást nem — ha a szelep nem mozdul a parancsra, a trip csak papíron valósult meg.
- MOC nélküli ESD-módosítás — a Cause & Effect logika változtatása kontrollált változáskezelés nélkül veszélyes.
- Közös érzékelő az alarmra és a tripre — egyetlen műszerhiba egyszerre két védelmi réteget visz el.
- Audit hiánya — ESD-audit nélkül a gyakorlat lassan elsodródik a szabálytól.
Mikor NE használd? (a módszer korlátai)
Szekció neve “Mikor NE használd? (a módszer korlátai)”Az ESD nélkülözhetetlen, de nem minden műszerezett védelem ESD, és nem minden problémára ez a válasz:
- Nem alarm-pótlék. Ha a helyes válasz egy időben elvégzett kezelői beavatkozás, akkor riasztás és racionalizált riasztáskezelés kell, nem újabb trip. A fölösleges tripek termeléskiesést és indítási kockázatot okoznak.
- Nem folyamatszabályozó. A paraméter sávban tartása az alap folyamatirányító rendszer (BPCS) dolga; az ESD-t nem szabad szabályozási hiányosság kompenzálására használni.
- Nem gépvédelmi, nem tűz- és gázérzékelő (F&GS) és nem égőkezelő (BMS) rendszer. Ezek külön műszerezett rendszerek, saját logikával és saját követelményekkel; az ESD nem olvasztja magába őket.
- Nem old meg tervezési hibát. Ha a berendezés rendszeresen a határértékei közelében jár, a válasz a technológia vagy a működési határok (IOW) rendbetétele, nem sűrűbb reteszelés.
- Nem helyettesíti a mechanikus védelmet. A biztonsági szelep és a lefúvatás azért van a lépcső tetején, mert nem függ az elektronikától; az ESD megléte nem indok a méretezésük lazítására.
Vidd haza (kulcsok)
Szekció neve “Vidd haza (kulcsok)”- Az ESD egy fok a lépcsőn: szabályozás, alarm és pre-trip, ESD-trip, biztonsági szelep. Ha egy fok kiesik, a következő viseli a terhet.
- A tervezés kevés: a védelem megbízhatóságát a trip-teszt és a karbantartás tartja életben, nem a dokumentáció.
- Teszteld a végrehajtást is: a beavatkozó elem parancs-végrehajtásának visszaigazolása nélkül a teszt féloldalas.
- Minden kiszakaszolás nyilvántartott és látható: ki, mit, miért, meddig; státuszváltáskor értesítés, és műszakonként legalább egy visszajelzés.
- A kiszakaszolás változás: ideiglenes állapot, nyilvántartással és kockázatértékeléssel, szükség esetén MOC-cal.
- A függetlenség nem opció: külön érzékelő, külön logika, külön kezelői felület, különben nincs igazi réteg.
- Az audit zárja a hurkot: e nélkül a gyakorlat csendben elsodródik a szabálytól.
Önteszt
Szekció neve “Önteszt”- Hol helyezkedik el az ESD-trip a védelmi lépcsőn, és hova kell esnie az alarm beállítási pontjának a retesz-határértékhez és a biztonsági szelep nyomásbeállításához képest?
- Mi a különbség a MOS és a POS kiszakaszolás között, és milyen szabály gondoskodik arról, hogy egy aktív kiszakaszolás ne felejtődjön el?
- Miért nem elég a trip-teszt során csak a logika oldását ellenőrizni?
Válaszkulcs: 1) Az ESD-trip a normál szabályozás, valamint az alarm és a retesz előtti (pre-trip) alarm fölött, a mechanikus biztonsági szelep (PSV) alatt van; az alarm beállítási pontja a felső retesz-határérték alatt, az alsó fölött és a szelep maximális nyomásbeállítása alatt legyen. · 2) A MOS (Maintenance Override Switch) karbantartási, a POS (Process Override Switch) technológiai célú reteszfeloldás; ha egy csoportban van aktivált MOS/POS kapcsoló, a csoportnak legalább műszakonként egyszer alarmot kell generálnia, ezért minden műszak szembesül a nyitott kiszakaszolással. · 3) Mert a beavatkozó elem meghibásodhat: kaphat parancsot anélkül, hogy végrehajtaná. A teljes hurok (érzékelő, logika, végrehajtó elem) tesztje és a végrehajtás visszaigazolása nélkül a védelem csak papíron működik.
Hogyan jelenik meg a digitális gyakorlatban?
Szekció neve “Hogyan jelenik meg a digitális gyakorlatban?”Az ESD-fegyelem elve nem áll meg a reteszszekrénynél: ugyanez a logika egy digitális működésben automatikusan rögzül és követhetővé válik. A mechanizmus más, az elv ugyanaz.
| Elem | Digitális megvalósítás | Érték |
|---|---|---|
| Trip-teszt elvégzése | Ütemezett teszt-feladat emlékeztetővel, elvégzés-igazolással és mérési eredménnyel | A tesztciklus nem csúszik el, és utólag igazolható |
| Kiszakaszolás (MOS/POS) | Retesz- és override-napló időbélyeggel, felelőssel, indokkal és lejárati idővel | Nincs „névtelen” bypass; a lejárat kikényszeríti a lezárást |
| Interlock-státusz változása | Automatikus státusz-értesítés az érintetteknek, naplóbejegyzéssel | A védelem állapotváltozása nem marad észrevétlen |
| Nyitott kiszakaszolások listája | Műszakonként megjelenő, nyugtázandó lista a műszakátadásban | A régóta nyitott tételek kilógnak a sorból |
| ESD-módosítás | Változáskezelési (MOC) workflow beépített kockázatértékeléssel | Cause & Effect logika nem változik értékelés nélkül |
| ESD-audit | Kereshető auditnyom, korrekciós akciók feladatként követve | Az audit megállapítása nem vész el a jegyzőkönyvben |
Kapcsolat az OPEREX-hez (műszaknapló)
Szekció neve “Kapcsolat az OPEREX-hez (műszaknapló)”Az ESD üzemeltetési fegyelme természetes módon a műszaknaplóban él. A kiszakaszolások regisztere, az interlock-státusz változásai és a trip-tesztek elvégzése tételesen, időbélyeggel és felelőssel rögzíthető. Az OPEREX műszaknapló így teszi láthatóvá és auditálhatóvá, hogy éppen mely védelmi funkció van kiszakaszolva, ki által és meddig, a műszakváltáskor pedig a leadó műszak átadja, az átvevő nyugtázza a nyitott kiszakaszolásokat. Ez az átláthatóság közvetlenül csökkenti a kiszakaszolt (rejtetten hiányzó) védelem kockázatát, és ugyanaz a mechanizmus, amellyel az üzemi gyakorlatban a kiszakaszolt interlockok száma csökkenthető.
Terminológia (HU / EN)
Szekció neve “Terminológia (HU / EN)”| Magyar | English (kanonikus) | Megjegyzés |
|---|---|---|
| vészleállító rendszer | Emergency Shutdown (ESD) | a védelmi réteg |
| biztonsági műszerezésű rendszer | Safety Instrumented System (SIS) | az ESD tágabb kerete: a teljes rendszer |
| biztonsági műszerezésű funkció | Safety Instrumented Function (SIF) | egyetlen konkrét védelmi funkció a rendszeren belül |
| ok–okozat mátrix | Cause & Effect chart | a logika definíciója |
| trip-teszt | trip test / proof test | a működés igazolása |
| retesz előtti riasztás | pre-trip alarm | a kezelő még a reteszelés előtt beavatkozhat |
| karbantartási reteszfeloldó kapcsoló | Maintenance Override Switch (MOS) | karbantartási célú kiszakaszolás |
| technológiai reteszfeloldó kapcsoló | Process Override Switch (POS) | technológiai célú kiszakaszolás |
| kiszakaszolás | bypass / override | a védelem ideiglenes hatástalanítása |
| trip relé | trip relay | a kioldó elem |
| alap folyamatirányító rendszer | Basic Process Control System (BPCS) | a normál szabályozás rétege |
| biztonságos állapot | safe state | a leállítás célállapota |
Mi az ESD, és mire való?
Az ESD (Emergency Shutdown) egy nagy megbízhatóságú vezérlőrendszer, amely vészhelyzetben (amikor a folyamat a szabályozási tartományon kívülre kerül) automatikusan biztonságos állapotba viszi az üzemet: leállítás, lefúvatás, elszigetelés. Célja a személyzet, a környezet és az eszközök védelme.
Mi a Cause & Effect mátrix?
Az a logikai definíció, amely megmondja, melyik bemenő jel (ok, pl. magas nyomás) milyen kimenetet (okozat, pl. egy szelep zárása, egy rész-rendszer leállítása) vált ki. Az ESD logikai egysége e mátrix szerint dolgozza fel a jeleket.
Mi a különbség a SIS és a SIF között?
A SIS (Safety Instrumented System) maga a biztonsági műszerezésű rendszer: az érzékelők, a logikai egység és a beavatkozó elemek együtt. A SIF (Safety Instrumented Function) egyetlen konkrét biztonsági funkció ezen belül, például egy adott betáplálás lezárása magas szintnél. Egy rendszer több funkciót valósít meg, és a megbízhatósági (SIL) követelmény mindig funkcióhoz tartozik.
Mi a különbség a MOS és a POS kiszakaszolás között?
A MOS (Maintenance Override Switch) karbantartási céllal oldja fel a reteszt, például amíg a műszert javítják vagy tesztelik; a POS (Process Override Switch) technológiai okból, jellemzően indításkor vagy egy adott üzemállapot alatt. Mindkettő biztonság-kritikus, különleges bánásmódú alarmmal jár, és aktív állapotban legalább műszakonként egyszer újra jelentkeznie kell.
Miért kell trip-teszt és kiszakaszolási regiszter?
Mert a védelem csak akkor ér valamit, ha tényleg működik, amikor kell. A trip-teszt igazolja a működést a teljes hurokra, a beavatkozó elem mozgásával együtt; a regiszter pedig láthatóvá teszi, mely védelem van éppen kiszakaszolva, ki által és meddig. A kiszakaszolt, nyilvántartatlan védelem a legnagyobb rejtett kockázat.
Hogyan kapcsolódik az ESD a LOPA/SIL-hez?
Az ESD a védelmi rétegek (LOPA) egyik aktív, műszerezett rétege; a megbízhatósági követelményét (SIL/PFD) az IEC 61508/61511 szerint határozzák meg. A LOPA/SIL a tervezés oldala, az „üzemeltesd és ellenőrizd” pedig a működtetés oldala, és a trip-teszt köti össze a kettőt.
Kapcsolódó fogalmak
Szekció neve “Kapcsolódó fogalmak”termelesi-megbizhatosagi-program · lopa-sil · alarm-management · hazop · moc · operacios-kockazatertekeles · iow-technologiai-kartya · muszakatadas
Következő lépés
Szekció neve “Következő lépés”- Méretezd a réteget: LOPA/SIL — hogyan lesz a védelmi igényből tanúsított, számszerű megbízhatósági követelmény, és hol a biztonsági funkció határa.
- Kezeld a változást: MOC — miért minősül változásnak a retesz ideiglenes bénítása, és mit kell hozzá dokumentálni.
- Kösd a napi rutinhoz: műszakátadás és riasztáskezelés — hogyan válik a nyitott kiszakaszolás és a kritikus alarm a műszak fix napirendi pontjává.
Hivatkozások
Szekció neve “Hivatkozások”- IEC 61508 — Functional safety of electrical/electronic/programmable electronic safety-related systems. A funkcionális biztonság általános, iparágfüggetlen alapszabványa (a biztonsági életciklus és a SIL fogalmának forrása).
- IEC 61511 — Functional safety: Safety instrumented systems for the process industry sector. A folyamatipari biztonsági műszerezésű rendszerek tervezésének, üzemeltetésének és időszakos tesztelésének (proof test) szabványa.
- IEC 62682 / ISA-18.2 — Management of Alarm Systems for the Process Industries. A riasztásrendszer és a biztonsági rendszer közötti interfész, valamint a retesz előtti (pre-trip) alarm kezelésének szabványos kerete.