Kockázatkezelés (ISO 31000)
≈ 11 perc olvasás · 2164 szó
A kockázatkezelés a célkitűzések teljesítésével kapcsolatos bizonytalanságok kezelése. Az ISO 31000 a kockázatot „a bizonytalanság célkitűzésekre gyakorolt hatásaként” határozza meg: a bekövetkezési valószínűség és a következmény jellemzi, a hatás pedig lehet negatív (akadály) és pozitív (lehetőség) is. Maga a kockázatkezelés a kockázatok azonosításának, értékelésének és a kezelésükre szolgáló stratégia végrehajtásának folyamata. Az eszközgazdálkodási döntéshozatalnak ez a lényegi eleme: az eszközökből való értékteremtéshez a célokat fenyegető bizonytalanságot kell kezelni.
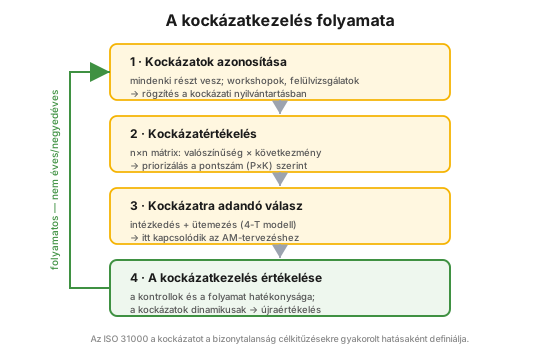 1. ábra. A kockázatkezelés folyamatos, négylépéses ciklusa.
Kinek szól?
Szekció neve “Kinek szól?”Ez a cikk azoknak szól, akik a kockázatokról hozott döntések következményeivel élnek együtt: eszközgazdálkodási vezető · megbízhatósági mérnök · karbantartásvezető · üzemvezető és műszakvezető · technológus · HSE-szakember · beruházási döntéselőkészítő.
Tanulási célok
Szekció neve “Tanulási célok”A cikk elolvasása után képes leszel:
- minden kockázatot ahhoz a célkitűzéshez kötni, amelyet fenyeget
- megkülönböztetni az eszközkockázatot az eszközgazdálkodási kockázattól
- tudatosan választani a négy alapválasz (4-T) közül
- kalibrálni és döntéshozatalra használni egy n×n kockázati mátrixot
- a változáskezelést a kockázatkezelés részeként működtetni
A lényeg
Szekció neve “A lényeg”- Kockázat = a bizonytalanság célkitűzésekre gyakorolt hatása (ISO 31000). Lehet negatív és pozitív (lehetőség) is, és csak a célkitűzésekhez viszonyítva értelmezhető.
- A kockázatot valószínűség × következmény jellemzi; a pontszám az n×n mátrixon keletkezik, és ez a priorizálás alapja.
- 4-T modell: megtűrni (Tolerate) · felszámolni (Terminate) · másra bízni (Transfer) · kezelni (Treat).
- A folyamat folyamatos, nem éves vagy negyedéves: azonosítás → értékelés → válasz → a kezelés értékelése, majd újra elölről.
- A változáskezelés a kockázatkezelés kritikus eleme, mert minden változás új, előre nem látott kockázatot generálhat.
- A kockázatalapú döntéshozatal az eszközgazdálkodás és a társasági kockázatkezelés (ERM) központi eleme; robusztus eszközismereten és a felső vezetés támogatásán nyugszik.
Mi a kockázat és a kockázatkezelés?
Szekció neve “Mi a kockázat és a kockázatkezelés?”Az ISO 31000 szerint a kockázat a bizonytalanság célkitűzésekre gyakorolt hatása. A gyakorlatban a kockázatot egy konkrét, bekövetkező vagy be nem következő eseményként írjuk le, az okaival és következményeivel együtt, és jellemzően a valószínűséggel és a következménnyel számszerűsítjük (lásd kritikussag-analizis).
Két dolgot érdemes kiemelni. Először: a kockázat csak a célkitűzésekhez viszonyítva értelmezhető, ezért gyakori hiba a kockázatokról a célok említése nélkül beszélni. Másodszor: a hatás lehet negatív (akadály) vagy pozitív (lehetőség) is. Az emberek hajlamosak a kockázatot szükséges rosszként elkönyvelni, pedig a lehetőségeket is menedzselni kell a legkedvezőbb eredményért.
Számos kockázattípust különböztetünk meg: stratégiai (gazdasági, verseny), pénzügyi (árfolyam, kamatláb), működési (projekt, biztonsági), továbbá eszközkockázat (az eszközzel kapcsolatos célkitűzések bizonytalanságának hatása: állapot, megbízhatóság, rendszerintegritás) és eszközgazdálkodási kockázat (az eszközgazdálkodási célkitűzések bizonytalanságának hatása: információs és AM-folyamat kockázat). Nincs jó vagy rossz kockázatértékelési módszer, a kategorizálás mindig a kérdéses célkitűzéseken nyugszik. A kockázatok, akárcsak a célkitűzések, különböző szinteken jelennek meg, és az alacsonyabb szintűek is hathatnak a stratégiai célokra. Ezért érdemes társasági kockázatkezelést (ERM) alkalmazni: a kockázatok szervezeti szinten integrált, egységes keretrendszerben történő kezelését.
Miért érdemes kezelni a kockázatokat?
Szekció neve “Miért érdemes kezelni a kockázatokat?”A kockázatok nem megfelelő kezelése közvetlen és katasztrofális hatással lehet a biztonsági, pénzügyi és működési célokra, jogi, megítélésbeli, környezeti és társadalmi következményekkel. Négy közismert eset mutatja, mi történik, ha a kockázatkezelés kudarcot vall:
- Fukushima Daiichi (2011): földrengés és cunami nyomán radioaktív kibocsátás; a vizsgálat szerint az üzemeltető nem tartotta be az alapvető biztonsági követelményeket.
- BP Deepwater Horizon (2010): több mint 800 millió liter olaj a Golf-öbölbe; a BP eddig 42,2 milliárd dollár bírságot és kártérítést fizetett.
- Adatlopások: Yahoo (2016), Anthem (2015), eBay (2014).
- 2008-as pénzügyi válság: a kockázatok kezelésének kudarca globális összeomláshoz vezetett.
A kockázat ráadásul típusokon és szinteken át gyűrűzik tovább, ezért az azonosítása és kezelése összetett feladat:
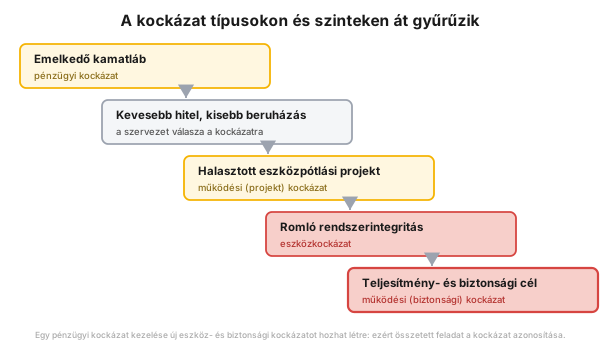 2. ábra. Egy pénzügyi kockázat eszkalációja: a halasztott eszközpótlásból előbb eszközkockázat, majd biztonsági kockázat lesz.
A hatékony kockázatkezelés ezzel szemben jelzi a megfelelést, növeli a szervezet iránti bizalmat, jobb döntéshozatalt biztosít, és új lehetőségeket tár fel, akár a teljesítmény ugrásszerű javulását.
Mi a 4-T modell?
Szekció neve “Mi a 4-T modell?”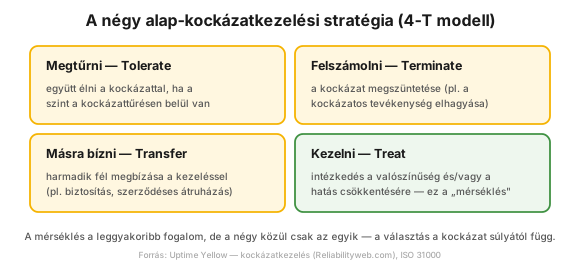 3. ábra. A négy alapvető kockázatkezelési válasz.
A „mérséklés” a leggyakrabban használt fogalom, de a kockázatra négy alapválasz adható (angolul a 4-T modell):
- Megtűrni (Tolerate): együtt élni a kockázattal, ha a szint a kockázattűrésen belül van.
- Felszámolni (Terminate): a kockázat megszüntetése, például a kockázatos tevékenység elhagyása.
- Másra bízni (Transfer): harmadik fél megbízása a kezeléssel, például biztosítással.
- Kezelni (Treat): intézkedés a valószínűség és/vagy a hatás csökkentésére, a bekövetkezés esetére szóló készenléti intézkedésekkel együtt; ez a tényleges mérséklés. Az intézkedés kiválasztása nem szabad kézre megy: az iparági gyakorlat kötött kontroll-hierarchiát ír elő (elimináció → helyettesítés → műszaki védelem → adminisztratív kontroll → egyéni védőeszköz), addig csökkentve a kockázatot, ameddig az ésszerűen megvalósítható (ALARP). A végrehajtás részletei az operatív kockázatértékelésben.
Hogyan működik a kockázatkezelési folyamat?
Szekció neve “Hogyan működik a kockázatkezelési folyamat?”A kockázatkezelés négy egymásra épülő lépésből áll: azonosítás, értékelés, válasz, majd a kezelés hatékonyságának értékelése, és a ciklus folyamatosan újraindul (1. ábra).
- Kockázatok azonosítása: a célkitűzéssel kapcsolatos kockázat meghatározása és rögzítése a kockázati nyilvántartásban (a legfontosabb kockázatokat áttekintő kockázati térképpel együtt). Az azonosításban mindenki részt vesz; módszerei az ad hoc és rendszeres megbeszélések, a hivatalos workshopok és felülvizsgálatok.
- Kockázatértékelés: a valószínűség és a következmény értékelése a szervezeti kritériumok mentén, n×n mátrixszal; a kockázatok priorizálása a pontszám (valószínűség × következmény) alapján.
- Kockázatra adandó válasz: a kezelési intézkedés és ütemezésének meghatározása a 4-T modell szerint. Itt kapcsolódik a kockázatkezelés az eszközgazdálkodási döntéshozatalhoz és tervezéshez: a kockázatok az AM-tervezés fontos bemenetei, és a kezelési lehetőségek erőforrásigénye eltérő.
- A kockázatkezelés értékelése: a kontrollok és a folyamat hatékonyságának ellenőrzése. A szervezet és a működési kontextus változik, ezért a kockázatok dinamikusak, és újra kell értékelni őket.
A kockázati mátrix
Szekció neve “A kockázati mátrix”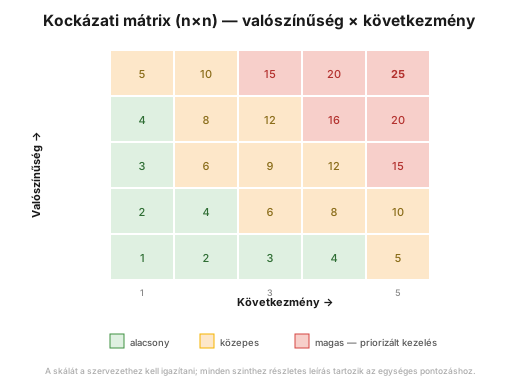 4. ábra. Az n×n kockázati mátrix priorizáló eszköz.
Az értékelés során gyakran használt n×n mátrix a valószínűségi és következményi pontszámokat egy 1–n skálán adja meg. A skála mellé részletes leírás tartozik az egységes pontozáshoz (a valószínűségnél például: „az esemény várhatóan 1 éven belül”, illetve „1–5 éven belül bekövetkezik”), a következménynél pedig a szervezeti értékekhez kötött kritériumok: pénzügyi, környezeti, biztonsági és működési hatás. A kockázat jelentősége = valószínűség × következmény, ami alapján a kockázatok priorizálhatók. A mátrix így döntéshozatali eszköz, a skálát pedig mindig a szervezethez kell igazítani.
A piros mezők ezért nem címkék, hanem kötelezettségek. Ha a szervezet megértette a stratégiai céljait fenyegető kockázatokat, azonosítani tudja a tűrhetetleneket, és ezeket a vállalhatatlan kockázatokat kell az eszközgazdálkodási tervek azonosító tevékenységeinek középpontjába helyezni.
A változáskezelés és a kockázat
Szekció neve “A változáskezelés és a kockázat”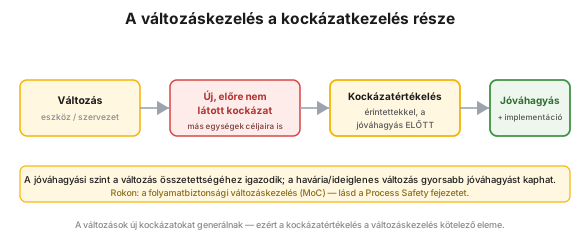 5. ábra. A változás új kockázatokat generál, ezért a kockázatértékelés a változáskezelés kötelező eleme.
A szervezetek gyakran módosítják eszközeiket, felépítésüket és folyamataikat, de ezek a változások új, előre nem látott kockázatokat generálhatnak. Ezért a kockázatkezelés a változáskezelés kritikus eleme: a helyes gyakorlat már a jóváhagyás és implementáció előtt azonosítja és értékeli a változással járó kockázatokat, az érintett felekkel egyeztetve. Gyakori hiba, hogy csak egy részleg változásait nézik, megfeledkezve más egységek céljairól; egy központi EBK-döntés például érvénytelenítheti az érintett berendezés garanciáját. A jóváhagyási szint a változás összetettségéhez igazodik, a havária jellegű és ideiglenes változás pedig gyorsabb utat kaphat. (Rokon a folyamatbiztonsági változáskezelés (MoC).)
Kockázatalapú döntéshozatal
Szekció neve “Kockázatalapú döntéshozatal”A kockázat négy területen támogatja az eszközgazdálkodást:
| Terület | Mit ad | Gyakorlati megjelenés |
|---|---|---|
| Célkitűzések összehangolása (vízió) | tevékenység-priorizálási keretrendszer | a mátrix a terveket a célokhoz igazítja |
| Átlátható és következetes döntéshozatal | egységes értékelési kritériumok és kockázattűrés | a kockázatok relatív fontossága és sürgőssége összemérhető |
| Megalapozott kockázatalapú döntéshozatal | robusztus kockázatértékelés és eszközismeret | megbízhatósági stratégia, karbantartási ütemezés, képzés |
| Hosszú távú stratégiai perspektíva | a távoli jövő kockázatainak láthatósága | eszközelhasználódás, hosszú átfutású pótlás |
Gyakori hibák
Szekció neve “Gyakori hibák”- Kockázat célkitűzés nélkül. Helyette: minden kockázathoz nevezd meg, melyik célt fenyegeti.
- Csak a negatív kockázatra figyelni. Helyette: a lehetőséget (pozitív kockázatot) is vidd be a nyilvántartásba.
- Éves vagy negyedéves kampány. Helyette: folyamatos, az üzleti folyamatokba épített ciklus.
- Sziló-szemlélet a változásnál. Helyette: az érintett egységek célkitűzéseit is vizsgáld a jóváhagyás előtt.
Mikor NE használd? (a módszer korlátai)
Szekció neve “Mikor NE használd? (a módszer korlátai)”Ez a keret a kockázatok szervezeti szintű irányítására való, nem a veszélyek műszaki feltárására.
- Veszélyazonosítás helyett soha. Ha az a kérdés, milyen eltérés hova vezet, arra HAZOP való; a védelmi rétegek megkövetelt szintjét LOPA/SIL adja meg, nem a mátrix pontszáma.
- Kalibrálatlan skálán ne pontozz. Leírások nélkül a pontszám vélemény, és a priorizálás hamis pontosságot mutat.
- Megbízható eszközismeret nélkül. Hiányos állapot- és hibaadat mellett az eszközkockázatok értékelése megalapozatlan marad.
- Egyetlen mátrixszal minden szinten. A stratégiai és a napi üzemi kockázathoz eltérő kritériumok és jóváhagyási szintek tartoznak.
Ipari és biztonsági kontextus
Szekció neve “Ipari és biztonsági kontextus”A kockázatkezelés iparágfüggetlen (ISO 31000), de a folyamatiparban közvetlenül a biztonsághoz kötődik. Az elemzés konkrét technikái a tudástár folyamatbiztonsági és karbantartási fejezeteiben találhatók: a HAZOP és a LOPA/SIL a veszélyforrás-azonosításra és a védelmi rétegekre, az FMEA és a kritikusság-analízis az eszközszintű hibamód- és kockázatértékelésre. Ez a cikk a fölöttük álló, AM-szintű keret, amelybe ezek bemenetként illeszkednek; a napi üzemi végrehajtást (munkahelyi kockázatértékelés, kontroll-hierarchia, engedélyezés) az operatív kockázatértékelés tárgyalja.
Bevezetés a gyakorlatban
Szekció neve “Bevezetés a gyakorlatban”Egy holnap reggel elkezdhető, egyórás első kör:
- Válassz ki három célkitűzést a saját területedről (rendelkezésre állás, EBK-teljesítmény, költségkeret).
- Vegyél fel célkitűzésenként egy kockázatot a kockázati nyilvántartásba: mi az esemény, mi az oka, mi a következménye, és melyik célt fenyegeti.
- Pontozd be mindhármat a kalibrált valószínűség- és következmény-skálán; ha nincs írott skálaleírás, előbb azt írd meg.
- Jelöld ki a 4-T választ, felelőssel és határidővel; ha a válasz „kezelni”, a kontroll-hierarchia sorrendjében válaszd ki az intézkedést.
- Tűzd ki a felülvizsgálat időpontját, és kösd a változáskezeléshez: jóváhagyásra váró módosítás előtt fusson újra az értékelés.
Hogyan jelenik meg a digitális gyakorlatban?
Szekció neve “Hogyan jelenik meg a digitális gyakorlatban?”A kockázatkezelés akkor él, ha nem egy évente frissített táblázatban, hanem a napi rendszerekben van jelen.
| Kockázatkezelési elv | Digitális megvalósítás | Mit ad |
|---|---|---|
| A kockázat nyomon követett tétel | kockázati nyilvántartó, célkitűzés-hivatkozással, felelőssel és határidővel | a kockázat nem vész el két megbeszélés között |
| A válasz munkává válik | a kezelési intézkedésből CMMS-munkarendelés lesz | mérhető, hogy az intézkedés megtörtént-e |
| A változás értékelést kényszerít | MoC-jóváhagyási workflow kötelező kockázatértékelési lépéssel | jóváhagyás előtt derül ki az új kockázat |
| Az értékelés adatra épül | eszközállapot-dashboard mint az eszközismeret forrása | a valószínűség-pontszám megfigyelésen nyugszik |
Kapcsolat az OPEREX-hez (műszaknapló)
Szekció neve “Kapcsolat az OPEREX-hez (műszaknapló)”A műszaknapló (OPEREX) a napi kockázat-észleléseket (near-miss, rendellenes állapot, „ütemtörő” esemény) rögzíti, és ezek a kockázati nyilvántartás és az újraértékelés közvetlen inputjai. Az ideiglenes módosítás vagy bypass a műszakban hagy nyomot, ami a változáskezelési (MoC) kockázatértékelés alapja. Így a magas szintű kockázati kép a napi valóságból táplálkozik.
Terminológia (HU / EN)
Szekció neve “Terminológia (HU / EN)”| Magyar | English (kanonikus) | Megjegyzés |
|---|---|---|
| Kockázatkezelés | Risk management | ISO 31000 |
| Kockázat | Risk | a bizonytalanság hatása a célkitűzésre |
| Kockázattűrés | Risk appetite | a célkitűzések érdekében vállalhatónak tekintett kockázati szint |
| Eszközkockázat | Asset risk | az eszközzel kapcsolatos célkitűzések bizonytalanságának hatása |
| Eszközgazdálkodási kockázat | Asset management risk | az eszközgazdálkodási célkitűzések bizonytalanságának hatása |
| 4-T modell | 4-T model | Tolerate / Terminate / Transfer / Treat |
| Kockázati mátrix | Risk matrix | valószínűség × következmény |
| Kockázati nyilvántartás | Risk register | azonosított kockázatok, intézkedésekkel |
| Társasági kockázatkezelés | Enterprise Risk Management (ERM) | szervezeti szinten integrált kezelés |
| Lehetőség | Opportunity | pozitív kockázat |
A terminológia az Uptime Elements és az ISO 31000 szóhasználatát követi.
Mi a kockázatkezelés az ISO 31000 szerint?
A célkitűzések teljesítésével kapcsolatos bizonytalanságok kezelése. Az ISO 31000 magát a kockázatot „a bizonytalanság célkitűzésekre gyakorolt hatásaként” definiálja; a valószínűség és a következmény jellemzi, és lehet negatív vagy pozitív.
Mi a 4-T modell?
A négy alapvető kockázati válasz: Megtűrni (együtt élni vele), Felszámolni (megszüntetni), Másra bízni (például biztosítás), Kezelni (mérsékelni a valószínűséget vagy a hatást).
Hogyan működik a kockázatkezelési folyamat?
Négy lépés: azonosítás (nyilvántartás), értékelés (n×n mátrix, valószínűség × következmény), válasz (4-T, ütemezéssel), majd a kezelés hatékonyságának értékelése. A ciklus folyamatos, nem éves.
Mi a különbség az eszközkockázat és az eszközgazdálkodási kockázat között?
Az eszközkockázat az eszközzel kapcsolatos célkitűzések (állapot, megbízhatóság, rendszerintegritás) bizonytalanságának hatása, az eszközgazdálkodási kockázat pedig az AM-célkitűzéseké (információ, AM-folyamat).
Vidd haza (kulcsok)
Szekció neve “Vidd haza (kulcsok)”- Célkitűzés nélkül nincs kockázat: a nyilvántartás minden sorában ott kell lennie, melyik célt fenyegeti.
- A pozitív kockázat is kockázat: a lehetőségeket ugyanúgy menedzselni kell, mint az akadályokat.
- A mátrix csak akkor eszköz, ha kalibrált: írott skálaleírás nélkül a pontszám nem összemérhető.
- A piros mező kötelezettség: a tűrhetetlen kockázatok adják az eszközgazdálkodási tervek fókuszát.
- A változáskezelés a kockázatkezelés része: az értékelés a jóváhagyás előtt fut, az érintett egységekkel egyeztetve.
- A folyamat annyit ér, amennyi eszközismeret alatta van: rossz adatra jó kockázatértékelés nem építhető.
Önteszt
Szekció neve “Önteszt”- Egy kockázat valószínűsége 2, következménye 5; egy másiké 4 és 2. Melyik kerül előbbre a priorizálásban?
- Miért hiba úgy megfogalmazni egy kockázatot, hogy „a szivattyú meghibásodhat”?
- A kockázati válasz „kezelni”. Milyen sorrendben keresed az intézkedést?
Válaszkulcs: 1) Az első (2×5 = 10 > 4×2 = 8). · 2) Mert nincs mellette a fenyegetett célkitűzés és a következmény, így nem pontozható és nem priorizálható. · 3) Elimináció, helyettesítés, műszaki védelem, adminisztratív kontroll, egyéni védőeszköz, ALARP-szintig csökkentve.
Alkalmazott feladat
- Írj három kockázatot a területed célkitűzéseihez, ok, következmény és 4-T válasz megjelöléssel.
Kapcsolódó fogalmak
Szekció neve “Kapcsolódó fogalmak”eszkozgazdalkodas-iso-55000 | kritikussag-analizis | operacios-kockazatertekeles | hazop | lopa-sil | fmea | moc | megbizhatosagi-strategia | hosszu-tavu-megbizhatosagi-program | megbizhatosagi-kpi
Következő lépés
Szekció neve “Következő lépés”Ebben a sorrendben épül tovább a kép:
- eszkozgazdalkodas-iso-55000 — az a keretrendszer, amelyben a kockázat a döntéshozatal bemenete lesz.
- kritikussag-analizis — az eszközszintű rangsor, amely megmondja, hol nézzünk oda először.
- operacios-kockazatertekeles — a napi üzemi végrehajtás: munkahelyi kockázatértékelés és kontroll-hierarchia.
Hivatkozások / További olvasnivaló
Szekció neve “Hivatkozások / További olvasnivaló”- ISO 31000:2018 — Risk management. Guidelines: a kockázat és a kockázatkezelés kanonikus definíciója és alapelvei.
- ISO/IEC 31010 — Risk assessment techniques: a kockázatfelmérési eljárások gyűjteménye (a HAZOP-tól az FMEA-ig).
- ISO 55000 / 55001 — az eszközgazdálkodási irányítási rendszer szabványcsaládja, amelynek a kockázatalapú döntéshozatal a magja.
- Reliabilityweb.com: Uptime Elements — a megbízhatósági keretrendszer, amelyben a kockázatkezelés önálló elemként szerepel (Certified Reliability Leader tananyag).